
El pasado 26 de enero a las 4:34 de la tarde, la cuenta de X @SamuelVela80079 compartió un video de la representante a la Cámara Katherine Miranda. (1) A simple vista, un tweet más en la vorágine de la política colombiana. Sin embargo, algo extraño acompañaba la publicación: un mensaje incomprensible que decía %!(EXTRA string=Katherine Miranda).
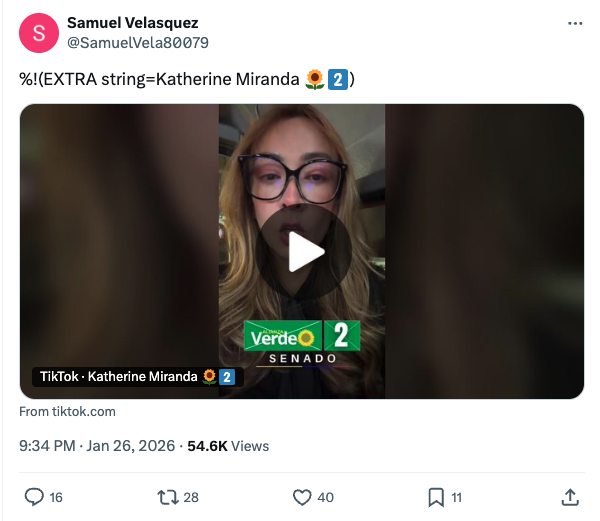
De inmediato, en medio de la polarización política habitual, el tweet generó reacciones: algunos usuarios interpretaron el error como evidencia de que Miranda estaba pagando bots para amplificar artificialmente su mensaje en redes sociales.
Lo que estos usuarios no sabían es que ese extraño código no era evidencia contudente de una operación pagada por la representante, sino la huella digital de algo mucho más grande: una extensa red internacional de bots o cyborgs que opera simultáneamente en Colombia y al menos cinco países más de América Latina, desplegando campañas para múltiples actores políticos de diferentes espectros ideológicos.
La presencia de contenido de Miranda en esta red no implica su culpabilidad. Como se documentará más adelante, esta misma infraestructura amplifica contenido tanto pro-gobierno como anti-gobierno, tanto de izquierda como de derecha, incluso contenido completamente apolítico. Es un servicio mercenario disponible para cualquiera.
Lo único verificable con certeza es que se están ejecutando operaciones técnicas automatizadas para amplificar artificialmente contenido político, con el objetivo de distorsionar la percepción de lo que los ciudadanos realmente piensan o discuten y monetizar la actual polarización y fallas de seguridad de las redes.
La realidad técnica es que el error en el código lo delató todo.
La cuenta @SamuelVela80079 no se detuvo ahí. Entre las 4:34 de la tarde
del 26 de enero y las 10:35 de la mañana del 28, publicó 65 tweets
adicionales, todos con el mismo error de código. Un comportamiento imposible para un usuario humano promedio, pero perfectamente coherente con un bot mal configurado. (2)
Ese patrón llevó a buscar el código %!(EXTRA string= en X usando visores externos o alternativos como Nitter. Lo que se encontró fue revelador.
Al momento de escribir esta investigación, se lograron identificar y documentar más de 70 cuentas —muchas aún activas— que comparten el mismo error técnico.
Pero la red es probablemente mucho más extensa. Durante las búsquedas
manuales se detectaron decenas de cuentas adicionales con el mismo fallo de código, pero las restricciones de acceso impuestas por X y los costos de
herramientas especializadas de extracción de datos limitaron la recolección
a una muestra representativa de 70 perfiles.
Incluso con esta muestra limitada, los patrones eran contundentes: los tweets
aparecían en ventanas de tiempo extraordinariamente sincronizadas, a veces con apenas minutos de diferencia entre publicaciones de cuentas ubicadas en países distintos.
Dada la sensibilidad de hacer afirmaciones específicas sobre actores políticos individuales, hemos puesto a disposición pública una muestra de las 20 publicaciones de la cuenta analizada permitiendo que periodistas, investigadores y ciudadanos saquen sus propias conclusiones sobre los patrones y contenidos amplificados.
Data Set de Tik Tok, mensajes publicados por la cuenta bot analizada.
Es importante aclarar: la presencia de contenido favorable o desfavorable hacia un actor político en esta red no implica que dicho actor haya contratado el servicio. De hecho, políticos pueden ser tanto beneficiarios como víctimas de estas operaciones, ya sea por campañas contratadas por terceros a su favor, o por ataques orquestados por opositores. La investigación documenta la existencia y el funcionamiento de la red, no la identidad de sus clientes.
El Ejercito de Bots
A pesar de las restricciones de acceso a datos que impone la plataforma X, esta investigación utilizó una combinación de técnicas de scraping web y análisis manual para documentar la operación.
El resultado es un dataset de 70 cuentas únicas que compartieron el mismo error de código entre el 26 y 28 de enero de 2026, y que funciona como muestra representativa de una red mucho más extensa.
El dataset completo estará disponible al final de este artículo en formato anonimizado, permitiendo que otros investigadores, periodistas y ciudadanos puedan verificar los hallazgos y ampliar el análisis. Además, srive como elemento esencial para inciar un debate a partir de las conclusiones que expresamos en este post.
Lo más revelador del conjunto de datos es la diversidad temática e ideológica del contenido amplificado. Las 70 cuentas documentadas,
todas operando con el mismo sistema automatizado, publicaban sobre:
- Ataques al presidente argentino Javier Milei
- Defensas de políticas chavistas en Venezuela
- Contenido sobre elecciones locales en México y Guatemala
- Campañas regionales en Colombia
- Denuncias del sistema de salud en Perú
- Contenido religioso católico tradicional
- Fandoms de reality shows argentinos
Esta dispersión temática no es caótica: es la firma distintiva de una operación mercenaria. Un sistema automatizado que no trabaja para
una ideología específica, sino que vendería amplificación a quien pueda pagarlo.
Bots asignados a Colombia
Lo más revelador: la red amplifica contenido tanto pro-gobierno como anti-gobierno colombiano de manera simultánea.
Documentamos cuentas petristas defendiendo al presidente Gustavo Petro o promocionando a Iván Cepeda, mientras otras cuentas uribistas atacaban las mismas políticas o amplificaban acciones digitales de Abelardo de la Espriella.
El análisis detallado de una muestra de las cuentas identificadas revela la sofisticación de la operación. Entre los perfiles documentados encontramos desde una cuenta católica tradicional con 220 seguidores dedicada exclusivamente a contenido religioso, hasta cuentas políticas activas con más de 15,000 seguidores que comparten noticias y críticas al gobierno. O publicaciones tan incoherentes como un perfil que promociona uno de los candidatos de izquierda en Colombia pero al mismo tiempo publica mensajes de K-pop.
Para tratar de entender y minimizar el análisis analizamos manualmente 7 de las 70 cuentas de nuestro dataset. No seleccionamos las cuentas al azar sino seleccionamos solo las que tienen algún trino sobre alguna realidad colombiana. Estos son los resultados:
| ID | Username Anonimizado | Orientación Política | Temática Principal | Seguidores | Año de creación | Ejemplo de contenido que comparte |
| 1 | ********44521 | Izquierda | Comparte contenido político | 4 | 2024 | https://www.tiktok.com/@tramposo35/video/7590970965220166920?_r=1&_t=ZS-92p5lcKE8uI |
| 2 | @*******9 | Izquierda | Apoyo a candidato presidencia – Memes de gatos – Kpop | 15.400 | 2022 | (No se comparte por los riesgos) |
| 3 | @******doya40 | Izquierda, derecha, centro | Replica mensajes desde todos los espectro políticos | 178 | 2012 | https://www.instagram.com/reels/DUA8iafiZzI/ , https://www.tiktok.com/@arrozdeliz2022/video/7600179712798821639?_r=1&_t=ZS-93SLVTdcb6j |
| 4 | @******60475050 | Izquierda | Retrina y amplifica contenido político | 25 | 2025 | (No se comparte por los riesgos) |
| 5 | @******64022 | Derecha | Contenido viral y ataques políticos | https://www.tiktok.com/@angelflorez300/video/7599889089676053777?_r=1&_t=ZS-93QSs3Lezav, https://www.tiktok.com/@ricardonovoa275/video/7600221091608497416?_r=1&_t=ZS-93S3C44DLC1 | ||
| 6 | A****ano | Derecha | Ataques políticos y retrina y amplifica activistas de derecha | 8543 | 2013 | (No se comparte por los riesgos) |
| 7 | @******ave13 | Izquierda | Progobierno | https://www.youtube.com/watch?v=rIx9M-fu2_k |
Debido a la magnitud del dataset recolectado y el tiempo requerido para el análisis manual de cada perfil, esta investigación se concentró estas cuentas.
Claramente se puede observar que el contenido que pretenden amplificar abarca todo el espectro político. La derecha y la izquierda.
El análisis completo de las 70+ cuentas identificadas, así como la búsqueda de conexiones entre ellas y la identificación de posibles clientes de la operación, será objeto de una publicación posterior.
Sin embargo, la muestra analizada ya revela patrones contundentes: perfiles de Colombia, orientaciones políticas contradictorias (desde petristas hasta uribistas). Cuentas que retrinan contenido de las mal llamadas bodegas. Intoxicación de la conversación en Colombia.
¿Qué es %!(EXTRA string=…)?
Para entender cómo un simple error de código delató toda la operación, es necesario hacer una inmersión técnica.
El patrón ” %!(EXTRA string=Katherine Miranda)” es un mensaje de error específico del lenguaje de programación Go, creado por Google y ampliamente utilizado para construir sistemas de alto rendimiento como servidores web, APIs y —relevante para este caso— hoy se tiene evidencia técnica de que es utilizado para generar bots automatizados.
Según la documentación oficial del lenguaje Go, este error aparece en situaciones muy específicas. La especificación técnica del paquete fmt (el módulo de Go que maneja el formateo de texto) explica:
"Too many arguments: %!(EXTRA type=value)
Printf("hi", "guys"): hi%!(EXTRA string=guys)”
En términos simples: cuando un programador en Go intenta insertar información dinámica en un texto (como el nombre de un político en un tweet, unos emojis o cualquier cosa que necesite) pero proporciona más datos de los que el sistema espera, Go no colapsa. En su lugar, genera este mensaje de advertencia visible que incluye la información “extra” que no supo dónde colocar.
Cuando el código tiene menos espacios reservados que parámetros proporcionados, Go genera automáticamente la alerta %!(EXTRA string=…) para cada parámetro sobrante.
La presencia de este error técnico en los tweets publicados confirma que estos perfiles están siendo gestionados mediante sistemas automatizados, ya sea completamente por bots o mediante una combinación de intervención humana y programación automatizada (lo que en la industria se conoce como “cyborgs” o cuentas semi-automatizadas).
Esto fue lo que pudo pasar:
mensaje := fmt.Sprintf("Nuevo video de %s", nombrePolitico)

// Resultado esperado: "Nuevo video de Katherine Miranda"
Pero por error, el programador pasó información adicional:
mensaje := fmt.Sprintf("Nuevo video de %s", nombrePolitico, emoji, hashtag)
// El sistema dice: "Oye, me diste 3 cosas pero solo esperaba 1"
// Resultado: "Nuevo video de Katherine Miranda%!(EXTRA string=👩💻)%!(EXTRA string=#política)”Como señala la documentación oficial: “Todos los errores comienzan con la cadena ‘%!’ seguida a veces de un carácter único (el verbo) y terminan con una descripción entre paréntesis.”
Existen numerosos tutoriales públicos y proyectos de código abierto que documentan el uso de Go para crear bots en X, desde guías en plataformas educativas como FreeCodeCamp hasta repositorios activos en GitHub. Pudimos verificar tres repositorios en Github con amplia documentación para generar bots en Go.
Una conversación secuestrada en plenas elecciones de Colombia. Democracia amenazada.
Durante años, X se ha presentado como la plaza pública digital, el espacio donde los ciudadanos pueden expresarse libremente y donde las ideas compiten en igualdad de condiciones. Esta investigación demuestra que esa premisa es, en el mejor de los casos, ingenua.
La existencia de una red internacional de bots operando simultáneamente en múltiples países latinoamericanos revela una industria de manipulación digital perfectamente aceitada. Una industria que no discrimina entre izquierda y derecha, que no tiene lealtades políticas, que simplemente vende amplificación artificial al mejor postor.
Para el ciudadano común, esto significa que cada vez que abre la aplicación, está expuesto a una conversación contaminada. Ese trending topic sobre un candidato, esos cientos de comentarios atacando o defendiendo una política, esa sensación de que “todo el mundo está hablando de esto” —todo puede ser artificial.
¿Cómo tomamos decisiones informadas en una democracia cuando no podemos distinguir entre opinión genuina y propaganda automatizada? ¿Cómo participamos en el debate público cuando no sabemos si estamos hablando con personas reales o con algoritmos diseñados para influenciarnos?
Los colombianos debemos exigir que las autoridades electorales regulen el uso de bots en campañas políticas. Y sobre todo, exigir que quienes contratan estos servicios enfrenten consecuencias.
Porque mientras eso no ocurra, nuestra conversación democrática seguirá siendo secuestrada por quien pueda pagar más.
¿Quién está detrás de todo esto ? La pregunta inevitable
Esta investigación documenta la existencia de la red, su alcance internacional y sus métodos de operación. Pero hay una pregunta que no puede responder: ¿quién contrató específicamente la amplificación del contenido de Katherine Miranda?
La respuesta es, sencillamente, imposible de determinar sin acceso directo a los servidores y registros financieros de los operadores de la red. Y esa imposibilidad no es accidental: estas infraestructuras están diseñadas precisamente para proteger la identidad de sus clientes.
Katherine Miranda podría ser beneficiaria de una campaña digital contratada por su equipo o simpatizantes. O podría ser víctima de una operación más sofisticada: un ataque diseñado para desprestigiarla haciendo que la acusen de usar bots, mientras son sus opositores quienes despliegan los bots en su nombre. En el mercado de la manipulación digital, ambos escenarios son técnicamente posibles y comercialmente viables.
La presencia de contenido favorable o desfavorable hacia cualquier actor político en esta red no implica que dicho actor haya contratado el servicio. Los políticos documentados pueden ser tanto beneficiarios como víctimas de estas operaciones. Esta investigación no acusa a ningún candidato o partido específico de contratar bots, sino que expone la existencia de una infraestructura que cualquiera puede contratar.
El problema real
No es necesario saber quién contrató qué para entender que la conversación política está siendo manipulada a escala industrial.
La existencia de estas redes —disponibles, accesibles, operando sin restricciones efectivas— significa que cualquier actor con recursos suficientes puede fabricar la apariencia de consenso, simular indignación masiva, o hundir reputaciones. Y nosotros, los ciudadanos, no tenemos forma de distinguir entre opinión genuina y propaganda automatizada.
Esa es la verdadera amenaza.
ACCESO AL DATASET
Por transparencia metodológica y para permitir verificación independiente,
el dataset completo utilizado en esta investigación está disponible
públicamente:
Contenido del archivo:
- 70 registros de tweets con el patrón de error documentado
- Usernames anonimizados
- Error strings completos (evidencia técnica del fallo)
- Fechas exactas (análisis de sincronización temporal)
- Contenido sanitizado (menciones de usuarios reemplazadas por [USUARIO])
- Enlaces de verificación (IDs de tweets preservados, usernames ocultos)
Nota metodológica:
Los usernames han sido convertidos a identificadores hash (ej: bot_ef414180)
Para investigadores:
Si necesita acceso al dataset completo con usernames originales para
verificación académica o periodística, contacte a:
[Camilo@Hyperconectado.co]
Por supuesto esta investigación puede ser objeto de debate y cualquier persona puede pensar y opinar otra cosa. Se compartieron los datasets y las fuentes al código que se encontró precisamente para que sean objeto de debate.
Actualización, Viernes 30 de Enero de 2026, 8;30 am
Tres lectores del artículo se comunicaron conmigo para señalar que el código %!(EXTRA string= estaba apareciendo en publicaciones de figuras públicas que, en principio, no tendrían relación con redes de bots o cuentas cyborg. Una de estas personas, ubicada en Ecuador, identificó el patrón. Hicimos una verificación y en Colombia encontramos el código en las cuentas del periodista deportivo retirado Iván Mejía y el caricaturista Matador.
Ante esta situación, inicié una revisión para determinar las razones por las cuales estas cuentas legítimas estaban compartiendo publicaciones con el mismo error técnico.
El lector en Ecuador identificó un patrón común: todas las cuentas que mostraban el código %!(EXTRA string= también incluían un enlace de TikTok en sus publicaciones. Con esta información, diseñé una serie de pruebas técnicas para reproducir el error en diferentes plataformas y sistemas operativos. Las pruebas se realizaron en cuatro dispositivos con sistemas iOS (dos equipos), Android y HarmonyOS, así como en las versiones móvil y de escritorio de X.
La prueba fue directa: acceder a TikTok y compartir contenido en X utilizando diferentes métodos. En la mayoría de las pruebas no apareció ningún código anómalo, excepto en un dispositivo iOS con la versión 18.7.2. Al realizar la prueba con mi propia cuenta desde ese dispositivo, el código %!(EXTRA string= apareció de forma consistente, confirmando que se trataba de un bug específico que podría originarse en esta versión del sistema operativo.
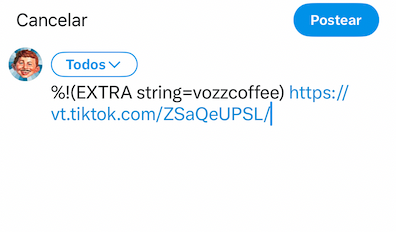
Este hallazgo no invalida la tesis inicial sobre la red de bots que descubrimos. De hecho, la refuerza, aunque requiere una precisión técnica importante.
Corrección sobre el origen del código
El código %!(EXTRA string= no es parte de la infraestructura que permite la operación de bots, sino un bug que aparece al compartir contenido desde TikTok hacia X. Este error técnico, cuyo origen específico aún es desconocido, podría generarse tanto en la aplicación de TikTok como en el proceso de integración entre ambas plataformas. Lo único que se puede determinar con certeza es que este patrón es característico del lenguaje de programación Go, lo que sugiere que alguna de las aplicaciones involucradas utiliza este lenguaje en su backend.
Por qué la tesis se mantiene intacta
A pesar de esta corrección, la conclusión central permanece: existe una red coordinada de cuentas automatizadas que comparten contenido con fines políticos en Colombia. El dataset de 70 cuentas que identificamos pudo ser rastreado precisamente gracias a este error técnico, que funcionó como una huella digital involuntaria.
Estas cuentas pueden clasificarse como bots o cyborgs con base en las siguientes características técnicas observadas. A continuación, presentamos dos casos documentados para que los lectores puedan formar su propio criterio sobre la naturaleza de estas cuentas.
¿Por qué son bots?
El dataset y la evidencia que presentamos se obtuvieron mediante una búsqueda en X utilizando el operador %!(EXTRA como filtro de rastreo.
Metodología de extracción de datos
Para no sobrecargar este artículo con detalles metodológicos (disponibles para quien desee replicar el proceso), realizamos un scraping básico del operador mediante diversas técnicas: extracción de datos a través de Nitter y un script ejecutado desde la consola del navegador. Debido a las restricciones técnicas de la plataforma X, fue necesario realizar múltiples extracciones que resultaron en siete bases de datos independientes. Estas fueron posteriormente normalizadas, limpiadas y unificadas utilizando la librería Pandas en Google Colab.
Período y alcance del análisis
La extracción capturó todas las cuentas que publicaron contenido con el código %!(EXTRA entre el 26 de enero de 2026 a las 11:29 PM UTC y el 28 de enero de 2026 a la 1:48 PM UTC (ventana de aproximadamente 38 horas).
Variables recolectadas:
- URL de X con ID único de cada publicación
- Username (identificador de la cuenta)
- Fecha y hora exacta de publicación
- Nombre visible del usuario
- Contenido completo de la publicación
Una vez consolidado el dataset de 70 cuentas, se seleccionaron 7 para análisis en profundidad, priorizando aquellas que publicaban contenido relacionado con Colombia. La revisión se realizó manualmente: primero se verificó que cada perfil hubiera publicado el error técnico %!(EXTRA y, una vez confirmado, se procedió a analizar el historial completo de publicaciones (feed) de cada cuenta.
Esta revisión permitió identificar patrones de comportamiento que, según la literatura académica sobre detección de actividad inauténtica, son característicos de bots y cuentas automatizadas.
La literatura sobre bots identifica y contenido No Auténtico identifica las siguientes caracterísitcas :
Patrones de actividad temporal:
- Los bots muestran frecuencias de publicación anormalmente altas, a menudo superando la capacidad humana de 50+ tweets diarios (Ferrara et al., 2016, “The Rise of Social Bots”)
- Actividad continua sin patrones de sueño humanos normales
- Publicaciones en intervalos regulares o perfectamente espaciados (Varol et al., 2017, “Online Human-Bot Interactions”)
Características del perfil:
- Cuentas creadas recientemente en masa
- Nombres de usuario con patrones alfanuméricos aleatorios
- Fotos de perfil genéricas, stock photos, o imágenes generadas por IA
- Biografías vacías o genéricas copiadas (Chu et al., 2012, “Detecting Automation of Twitter Accounts”)
Comportamiento de contenido:
- Alto porcentaje de retweets versus contenido original
- Uso repetitivo de hashtags específicos
- Contenido duplicado o casi duplicado entre múltiples cuentas
- Enlaces a dominios sospechosos o maliciosos (Davis et al., 2016, “BotOrNot”)
El Digital Forensic Research Lab del Atlantic Council identifica características específicas:
Indicadores primarios según DFRLab:
- Anonimato amplificado: Cuentas sin información verificable de identidad real
- Actividad coordinada inauténtica: Múltiples cuentas publicando contenido idéntico o muy similar en ventanas de tiempo estrechas
- Comportamiento de enjambre: Grupos de cuentas atacando o amplificando objetivos específicos simultáneamente (DFRLab, 2019, “# BotSpot”)
La investigación reciente identifica bots más sofisticados:
“Cyborgs” o cuentas híbridas:
- Combinación de automatización y control humano ocasional
- Hacen que la detección sea más difícil (Grimme et al., 2017, “Social Bots: Human-Like by Means of Human Control?”)
Como es evidente, la caracterización de una cuenta como bot es una tarea compleja que requiere el análisis de múltiples señales en conjunto. A continuación, presentamos una selección de casos documentados que, según nuestro análisis, exhiben indicadores de automatización o comportamiento coordinado para influir artificialmente en la conversación pública sobre temas políticos y sociales en Colombia.
Caso 1: @bot_40f9c95c
Esta cuenta presenta varios indicadores característicos de automatización. Su función aparente es amplificar contenido político de izquierda en Colombia mediante selección y redistribución de publicaciones de terceros.
Características observadas:
Nombre de usuario: El formato “Nombre[cadena numérica-
44521]” sugiere generación automatizada, falta de esfuerzo en crear una identidad aparentemente humana o asignación automática por parte de X.
Ausencia de contenido original: No se identificó ninguna publicación redactada manualmente
Comportamiento exclusivo de redistribución: El 100% de su actividad consiste en retweets y compartir contenido de fuentes diversas
Curación temática consistente: El contenido compartido corresponde exclusivamente a narrativas políticas de izquierda colombiana
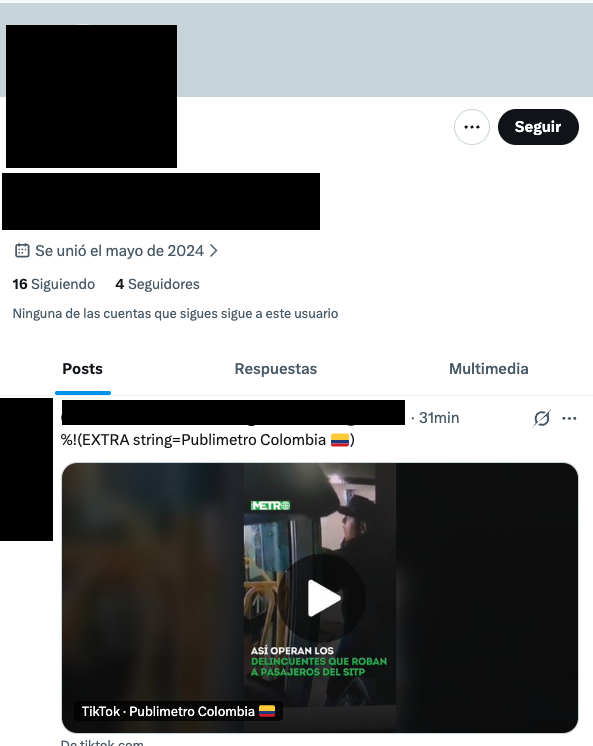
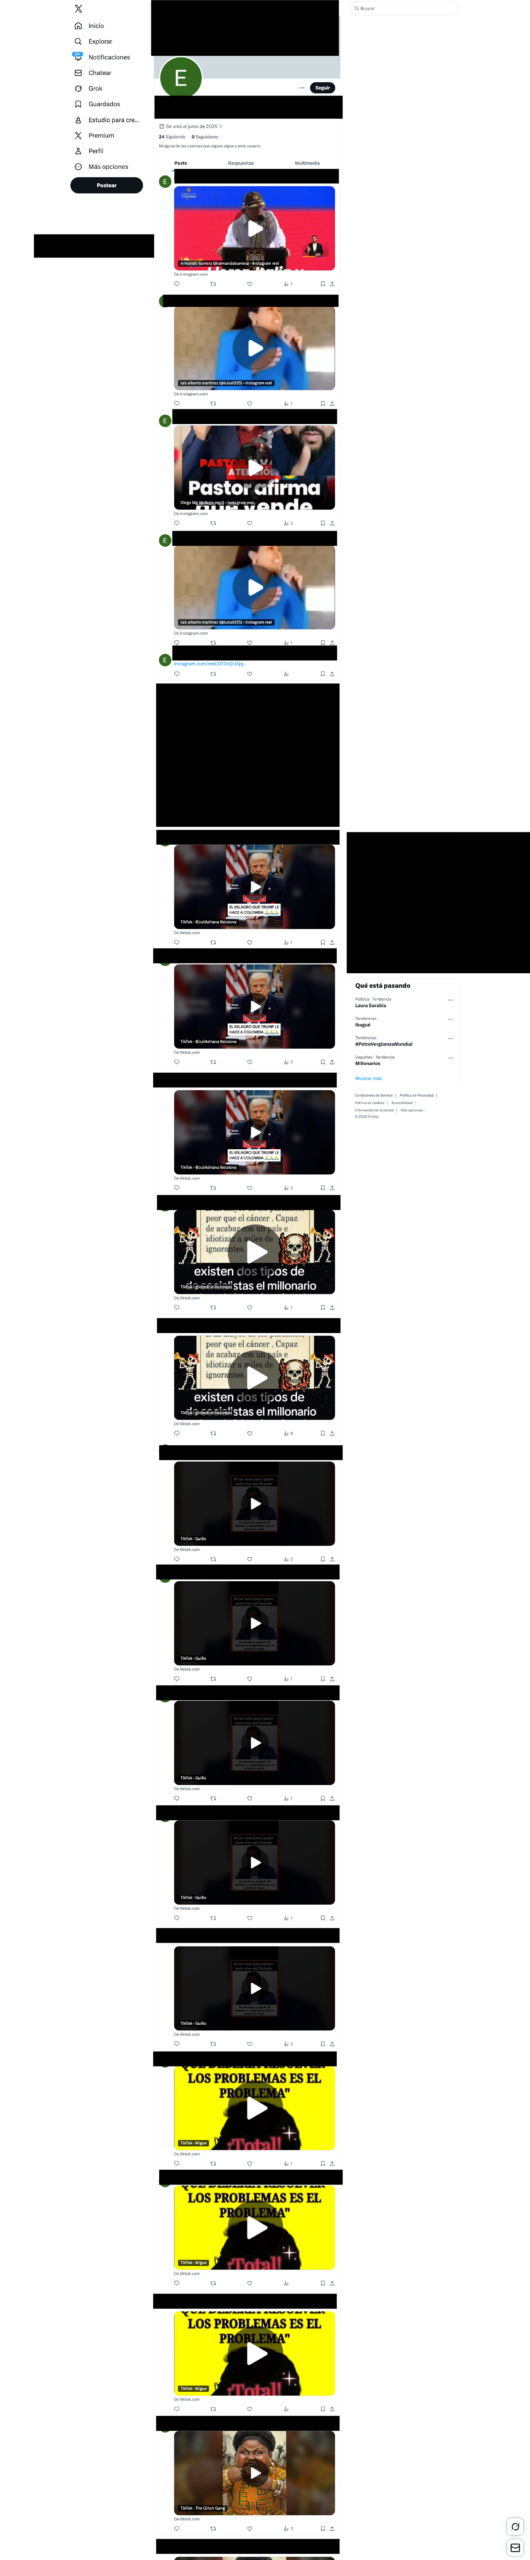
Acá está la evidencia de una pantallazo de toda la cuenta.
Caso 2: @bot_ed399902
Esta cuenta presenta un comportamiento parecido al Caso 1, operando desde el espectro político opuesto. Su función aparente es amplificar contenido de derecha radical en Colombia.
Características observadas:
- Curación temática inversa: El contenido compartido corresponde exclusivamente a narrativas de derecha extrema colombiana
- Ausencia de identidad visual: Sin foto de perfil (utiliza el avatar predeterminado de X)
- Cuenta reciente: Creación reciente, lo que sugiere un perfil generado para operaciones específicas
- Ausencia de contenido original: No se identificó ninguna publicación redactada manualmente
- Comportamiento exclusivo de redistribución: El 100% de su actividad consiste en retweets y compartir contenido de terceros
- Nombre de usuario: El formato “bot_[cadena numérica
64022]” coincide con el patrón identificado en el Caso 1
Patrón emergente: La presencia de cuentas con nomenclatura idéntica (“bot_” + código alfanumérico) operando en extremos políticos opuestos sugiere una operación coordinada diseñada para polarizar artificialmente el debate público colombiano.
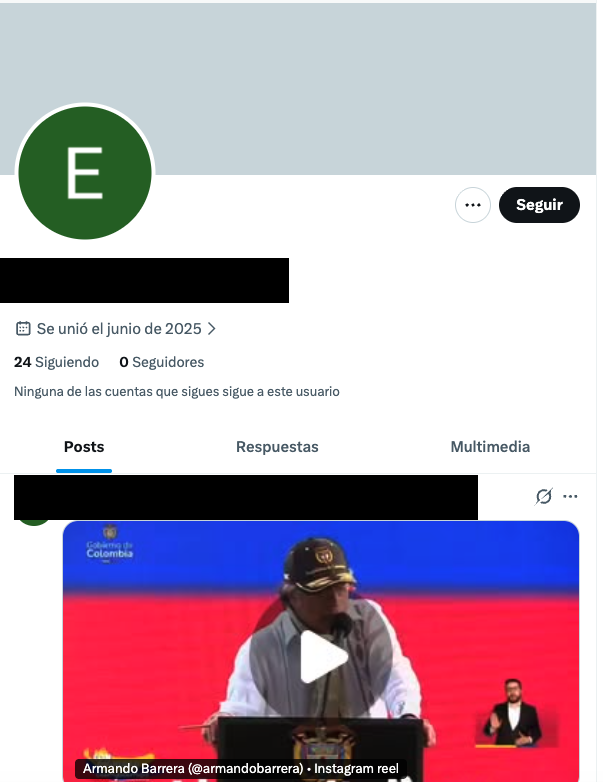
Acá está la evidencia de una pantallazo de toda la cuenta.
Patrón generalizado en el dataset
El mismo patrón de comportamiento se replica en las 7 cuentas analizadas, que constituyen una muestra representativa del dataset completo de 70 perfiles identificados. Todas exhiben las características descritas en los Casos 1 y 2: nomenclatura con formato “bot_[código alfanumérico]”, ausencia de contenido original, actividad exclusiva de redistribución, y curación temática consistente orientada a amplificar narrativas políticas polarizadas.
Nota metodológica sobre la evidencia
Actualmente estamos explorando métodos más eficientes para visualizar y presentar el volumen completo de evidencia recopilada. Sin embargo, dadas las limitaciones técnicas actuales, la revisión manual y el análisis cualitativo de contenido constituyen la metodología más rigurosa disponible para documentar estos patrones de comportamiento inauténtico.
La galería de capturas de pantalla que se presentó en cada caso permite a los lectores examinar directamente los perfiles y formar su propio criterio sobre la naturaleza de estas cuentas.
Nota metodológica sobre el anonimato
Como investigador de estos temas en Colombia y tras ser víctima de múltiples amenazas contra mi vida en el pasado por ejecutar este tipo de análisis debo tomar medidas de seguridad que salvaguarden mi integridad digital y física. No mostrar los actores reduce el riesgo.
Igualmente, es claro que la mayoría de investigaciones serias con metodologías profesionales hacen actividades de análisis con evidencias anónimas para evitar problemas legales, salvaguardar a las personas y proteger la integridad de la investigación.
Reitero: cualquier persona interesada desde un ámbito profesional en conocer el dataset no anónimo puede comunicarse conmigo y con gusto lo compartiré.
Referencias clave:
- Ferrara, E., Varol, O., Davis, C., Menczer, F., & Flammini, A. (2016). “The rise of social bots.” Communications of the ACM, 59(7), 96-104.
- Varol, O., Ferrara, E., Davis, C., Menczer, F., & Flammini, A. (2017). “Online human-bot interactions: Detection, estimation, and characterization.” Proceedings of the International AAAI Conference on Web and Social Media.
- Chu, Z., Gianvecchio, S., Wang, H., & Jajodia, S. (2012). “Detecting automation of twitter accounts: Are you a human, bot, or cyborg?” IEEE Transactions on Dependable and Secure Computing, 9(6), 811-824.
- DFRLab (2019). “#BotSpot: Twelve Ways to Spot a Bot.” Atlantic Council Digital Forensic Research Lab.
- Nimmo, B. (2017). “Identifying Inauthentic Activity on Twitter.” Atlantic Council DFRLab.



Deja un comentario